Anti-Fraud-Management 2026: Kontrollarchitektur unter KI-, Zahlungs- und Insider-Risiken Warum etablierte Präventions- und Detektionsmodelle überprüft werden müssen – und welche Maßnahmen für Geschäftsleitung, Chief Compliance
WeiterlesenAutor: Firma S&P Unternehmerforum
Unternehmenssteuerung: Liquidität sichern und Risiken früh erkennen
Rechtsstand: 24. September 2026. Der Beitrag ersetzt keine unternehmensindividuelle rechtliche Prüfung. Unternehmenssteuerung zeigt ihre Qualität nicht daran, wie viele Kennzahlen ein Bericht enthält. Entscheidend
WeiterlesenKI im Wertpapiergeschäft: WpHG-Pflichten und BaFin-Aufsicht
Was ist der regulatorische Ausgangspunkt? Ausgangspunkt ist weder ein neues spezielles WpHG-KI-Gesetz noch ein eigenständiges BaFin-Regime für KI-gestützte Anlageberatung. Der Auslöser ist vielmehr die
WeiterlesenRisikomanagement: Risikoanalysen mit wirksamen Kontrollen verbinden
Rechtsstand: 24. September 2026. Der Beitrag ersetzt keine institutsindividuelle rechtliche Prüfung. Risikomanagement braucht mehr als aktuelle Regelwerke: Es muss aus bewerteten Risiken nachvollziehbare Entscheidungen
WeiterlesenKI-beschleunigte Cyberangriffe unter DORA: Der 5-Punkte-Plan für LSIs, Vorstand und ICT-Manager
I. Der 5-Punkte-Plan für LSIs, Vorstand und ICT-Manager Künstliche Intelligenz schafft keinen vollständig neuen Cybersicherheitsrisikotyp. Sie verändert jedoch Geschwindigkeit, Umfang und Qualität bekannter Angriffsmuster. Schwachstellen
WeiterlesenKYC-Sorgfaltspflichten nach GwG: UBO, EDD und der Übergang zur AMLR
Rechtsstand: 23. September 2026. Der Beitrag behandelt die Kundenprüfung bei BaFin-beaufsichtigten Unternehmen des Finanzsektors; er ersetzt keine institutsindividuelle rechtliche Prüfung. Das Wichtigste in Kürze Durchgängiger
Weiterlesen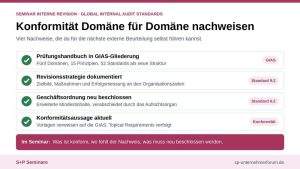
Interne Revision: Aufgaben, Prüfungsgrenzen und wirksame Mängelnachverfolgung
. Autor: Achim Schulz (LinkedIn) Ein Prüfungsplan ist abgearbeitet, die Berichte sind geschrieben und die Maßnahmenliste weist überwiegend erledigte Punkte aus. Trotzdem bleibt eine entscheidende
Weiterlesen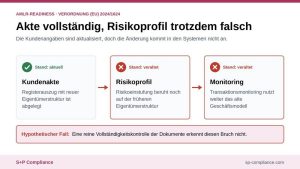
AMLR-Readiness: Warum belastbare Kundendaten den Zeitplan bestimmen
Autor: Achim Schulz Eine aktualisierte Geldwäsche-Richtlinie ist noch kein Nachweis für einen funktionsfähigen Kundenprozess. Ein Institut kann sämtliche Zuständigkeiten beschrieben haben und dennoch nicht nachvollziehen
WeiterlesenNeue OpRisk-Taxonomie: Was Compliance-Fälle für die Geschäftsleitung bedeuten
I. Key Facts Die Delegierte Verordnung (EU) 2026/1167 ergänzt die CRR durch technische Regulierungsstandards zu operationellen Risiken. Sie wurde am 3. September 2026 im Amtsblatt
WeiterlesenEBA-RTS nach Art. 323 CRR: Was sich im operationellen Risikomanagement ändert
I. Die Kernaussage vorweg: Was ändert sich – und für wen? Der EBA-Entwurf konkretisiert die bereits geltenden Vorgaben des Art. 323 Abs. 1 CRR
Weiterlesen